 Завантажити
Якщо сьогодні на вашому телефоні з’явилося дивне повідомлення від Asos, ви, можливо, хвилюєтеся, що це може означати і чи потрібно вам щось робити.
Інтернет-магазин надіслав клієнтам електронного листа з вибаченнями за «несанкціоноване push-сповіщення», що містило зовнішнє посилання, додавши, що вони повинні ігнорувати повідомлення та не натискати на нього.
Ось що сталося, і що радять робити тим, хто, можливо, постраждав.
Яке повідомлення отримали люди?
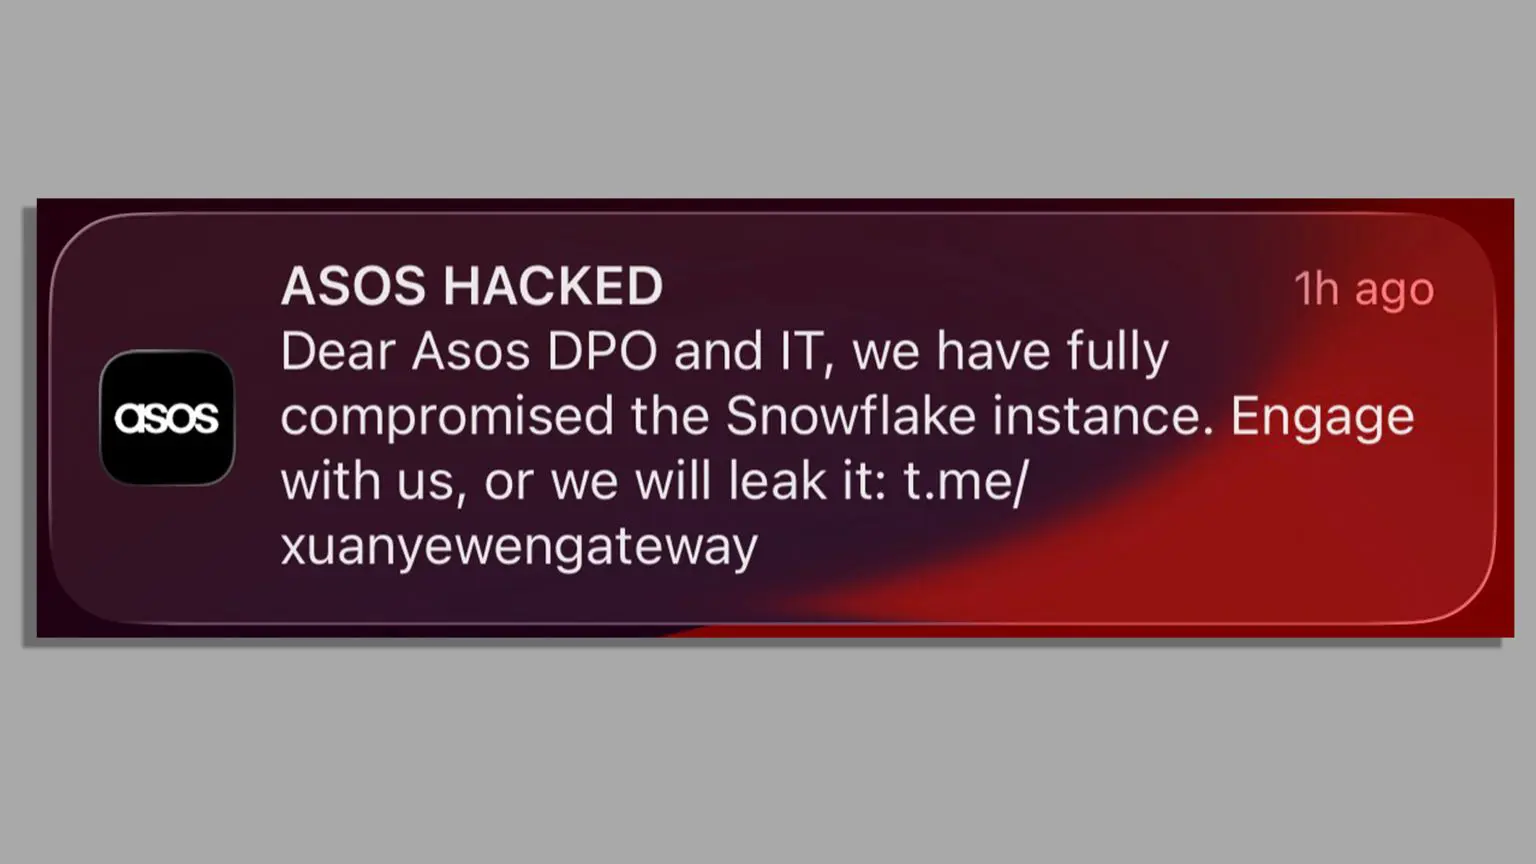
У вівторок вранці користувачі Asos по всій Великій Британії отримали спливаючі повідомлення з додатку, які, схоже, були надіслані хакерами, які намагалися вимагати гроші у компанії.
«Шановний DPO та ІТ-відділ ASOS, ми повністю скомпрометували екземпляр Snowflake. Зв’яжіться з нами, або ми його оприлюднимо», – йдеться у повідомленні.
Пізніше того ж дня Asos заявила, що вжила негайних заходів для обмеження доступу ймовірних хакерів, проводить розслідування та співпрацює з радниками та відповідними органами влади щодо «наступних кроків».
Компанія Snowflake, що займається зберіганням даних, повідомила BBC, що її розслідування «не виявило жодного компрометуючого фактору» на її платформі.
Що це означає для моїх даних?
На цьому етапі незрозуміло, до якої інформації, якщо така була, було отримано доступ.
У вівторок ввечері Asos повідомив покупцям, що товар може містити «основну особисту інформацію, включаючи ім’я та контактні дані».
«Однак, ми не вважаємо, що будь-яка інформація про платіжні картки чи паролі облікових записів постраждали», – додали в компанії.
Хоча ті, хто отримав спливаюче повідомлення, безсумнівно, будуть стурбовані, це не означає, що ваш телефон було зламано.
Що я можу зробити, щоб захистити себе?
Поки що порада така:
- Не натискайте на посилання: Сповіщення про злом містило посилання на обліковий запис Telegram – експерти Asos та з кібербезпеки радять не натискати на нього
- Зміна паролів: Варто оновити свій пароль, зокрема на інших сайтах, які використовують той самий пароль, що й ваш обліковий запис Asos. Рекомендується використовувати надійний пароль, поєднуючи цифри, символи, великі та малі літери, а також уникати використання одного й того ж пароля для кількох облікових записів.
- Увімкніть двоетапну перевірку для важливих програм, таких як банківські операції та електронна пошта: Національний центр кібербезпеки (NCSC) називає це «одним із найефективніших способів захисту ваших онлайн-акаунтів від кіберзлочинців». Зазвичай ви можете ввімкнути її, перейшовши до налаштувань безпеки вашого облікового запису.
- Моніторинг транзакцій: Слідкуйте за своїми онлайн-транзакціями на наявність будь-яких незвичайних речей
Будьте пильними надалі
За словами Шарлотти Вілсон, керівника відділу корпоративного розвитку глобальної компанії з кібербезпеки Check Point, «найбільшим безпосереднім ризиком може бути те, що станеться далі».
Вона каже, що злочинці знають, що люди шукатимуть інформацію в Інтернеті, і очікує «спроб використати цю плутанину».
Її порада клієнтам Asos — не «лякатися». Але вона каже, що їм слід «з надзвичайною підозрою» ставитися до електронних листів, текстових повідомлень чи повідомлень, у яких стверджується про компрометацію їхнього облікового запису, пропонуються повернення коштів або просять перейти за посиланням для скидання пароля.
Речниця Which? Кет Середа каже, що людям слід класти слухавку, якщо вони отримують будь-які дзвінки від когось, хто, на їхню думку, може видавати себе за Asos чи іншу організацію.
Експерт із прав споживачів каже, що їм слід самостійно зв’язатися з організацією після цього, використовуючи окремі канали.
«Надзвичайно багато» ми не знаємо
Минуло менше 24 годин з моменту появи сповіщення на телефонах людей, а залишається низка питань без відповідей.
Поки що незрозуміло, хто стоїть за цим повідомленням, яка їхня мотивація, скільки людей отримали сповіщення або на скільки це може вплинути.
Вілсон з фірми Check Point, що займається кібербезпекою, каже, що ми досі «дуже багато чого» не знаємо.
Asos заявив, що станом на вівторок увечері його вебсайт і застосунок працюють «у звичайному режимі, і клієнти можуть продовжувати робити покупки на ASOS з упевненістю».
У ньому йдеться, що захист клієнтів «є нашим пріоритетом», і що він надасть подальшу інформацію, «щойно отримає більше підтвердження інформації».
Користувачам слід відвідати офіційний веб-сайт Asos безпосередньо для отримання оновлень.
Залишити відповідь